Actu Métier
Gouvernance des données marketing : le guide pour les équipes techniques

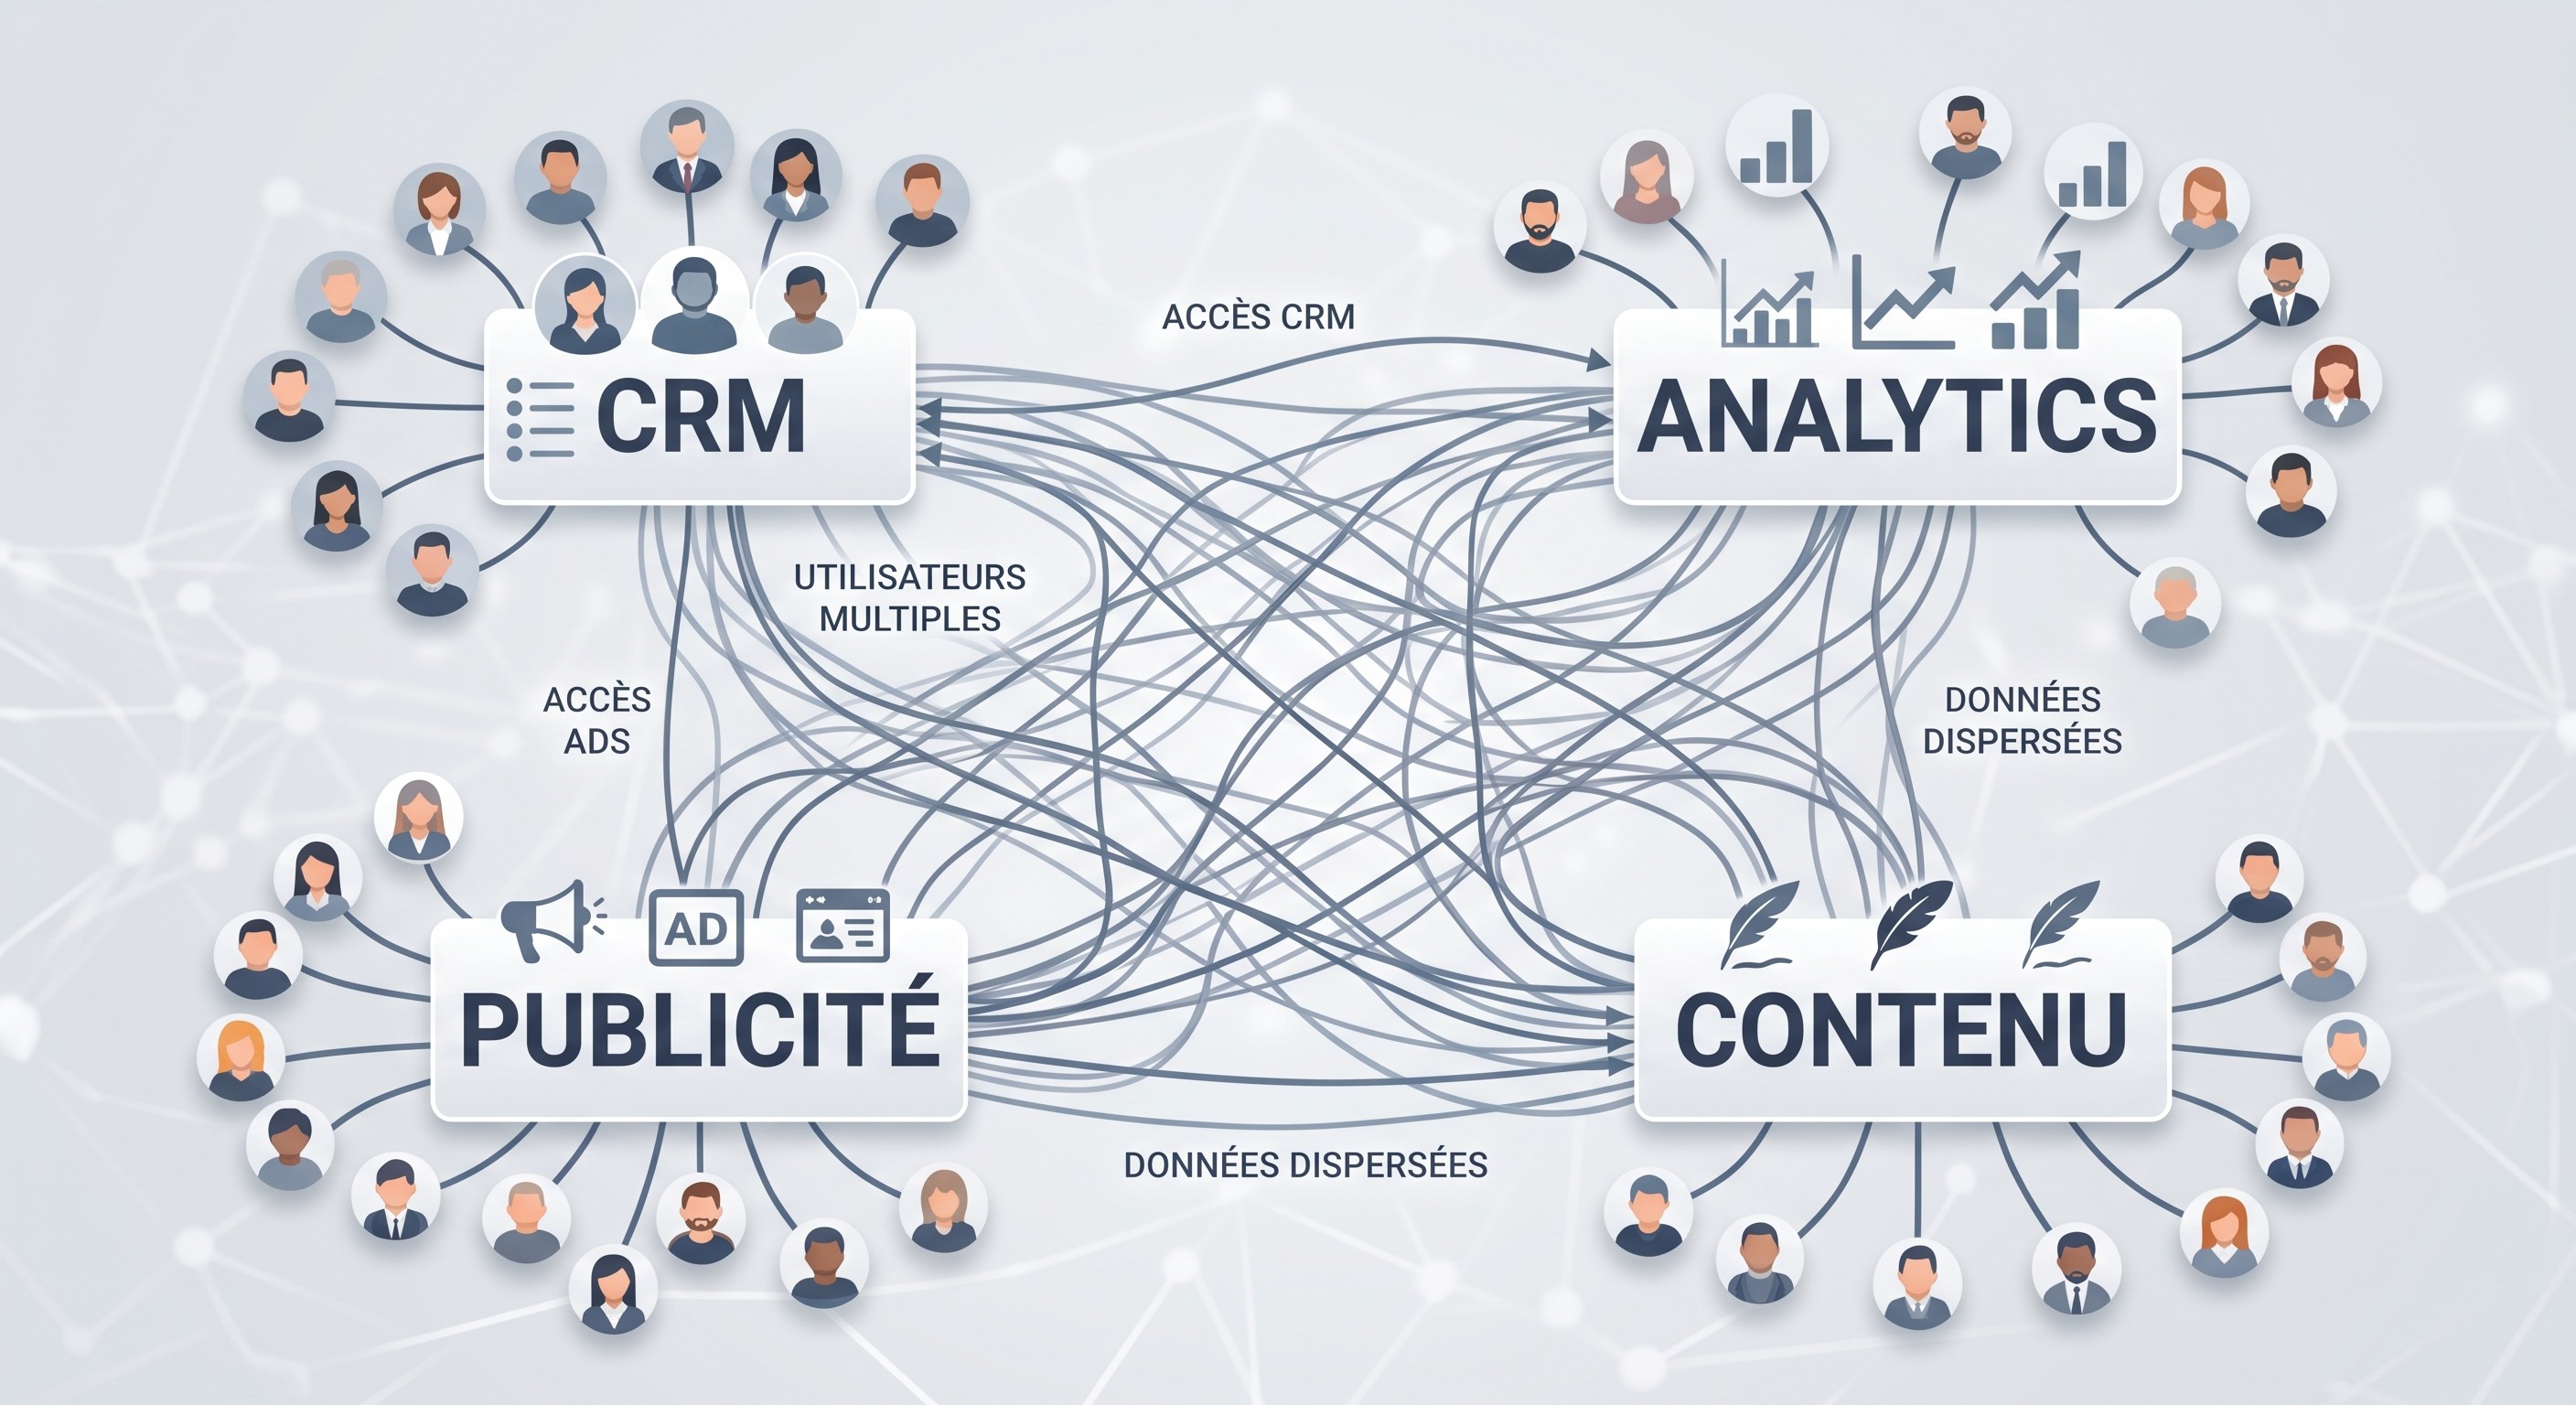
Une équipe marketing accumule des données dans le CRM, les outils d'analytics, les plateformes publicitaires et les outils de contenu, souvent plus vite que les règles qui les encadrent. La gouvernance des données ne devient un problème visible que le jour où quelqu'un demande qui a accès à quoi, et que personne ne sait répondre.
Pourquoi la gouvernance des données marketing est souvent négligée
Le symptôme : un flou sur l'accès aux données
Dans la plupart des équipes marketing, les accès aux outils s'accumulent au fil des recrutements, des prestataires externes et des changements de poste. Personne ne les retire systématiquement quand ils ne sont plus utiles.
Quand quelqu'un demande qui a accès à quoi, la réponse prend souvent des heures à reconstituer, quand c'est encore possible. Ce n'est pas un problème de compétence, c'est un problème de suivi.
Ce décalage se retrouve d'ailleurs au niveau des dirigeants eux-mêmes : selon le baromètre MetraData de l'ESSEC, réalisé avec Covéa, 47 % des dirigeants perçoivent la gouvernance des données comme un outil stratégique. Le RGPD reste le principal déclencheur de cette prise de conscience, cité par plus de la moitié des entreprises interrogées.
La cause réelle : les données s'accumulent plus vite que les règles qui les encadrent
Un nouvel outil, une nouvelle campagne, un nouveau prestataire : chacun crée de nouvelles données, mais rarement une nouvelle règle sur qui peut les consulter ou les modifier.
Sans processus explicite, la gouvernance des données dépend de la mémoire de quelques personnes plutôt que d'un cadre écrit et vérifiable. Elle rejoint d'ailleurs un enjeu voisin : structurer ses données pour la visibilité en ligne.
Une maturité de gouvernance encore rare, même quand la valeur est reconnue
Reconnaître la valeur ne suffit pas à structurer la pratique
Toujours selon le baromètre MetraData de l'ESSEC, deux tiers des entreprises interrogées constatent une amélioration de leurs processus métiers grâce à l'exploitation de leurs données. Pourtant, seules 25 % d'entre elles jugent leurs pratiques de gouvernance suffisamment matures.
Cet écart illustre bien le problème central de cet article : la valeur des données est largement reconnue, mais rarement suivie d'un cadre de gouvernance à la hauteur.
Le RGPD a fait progresser la sécurité, pas encore la stratégie
La même étude montre que 65 % des entreprises ont constaté une amélioration de la sécurité et de la disponibilité de leurs données depuis la mise en place du RGPD. Le cadre réglementaire a donc eu un effet réel, mais surtout défensif.
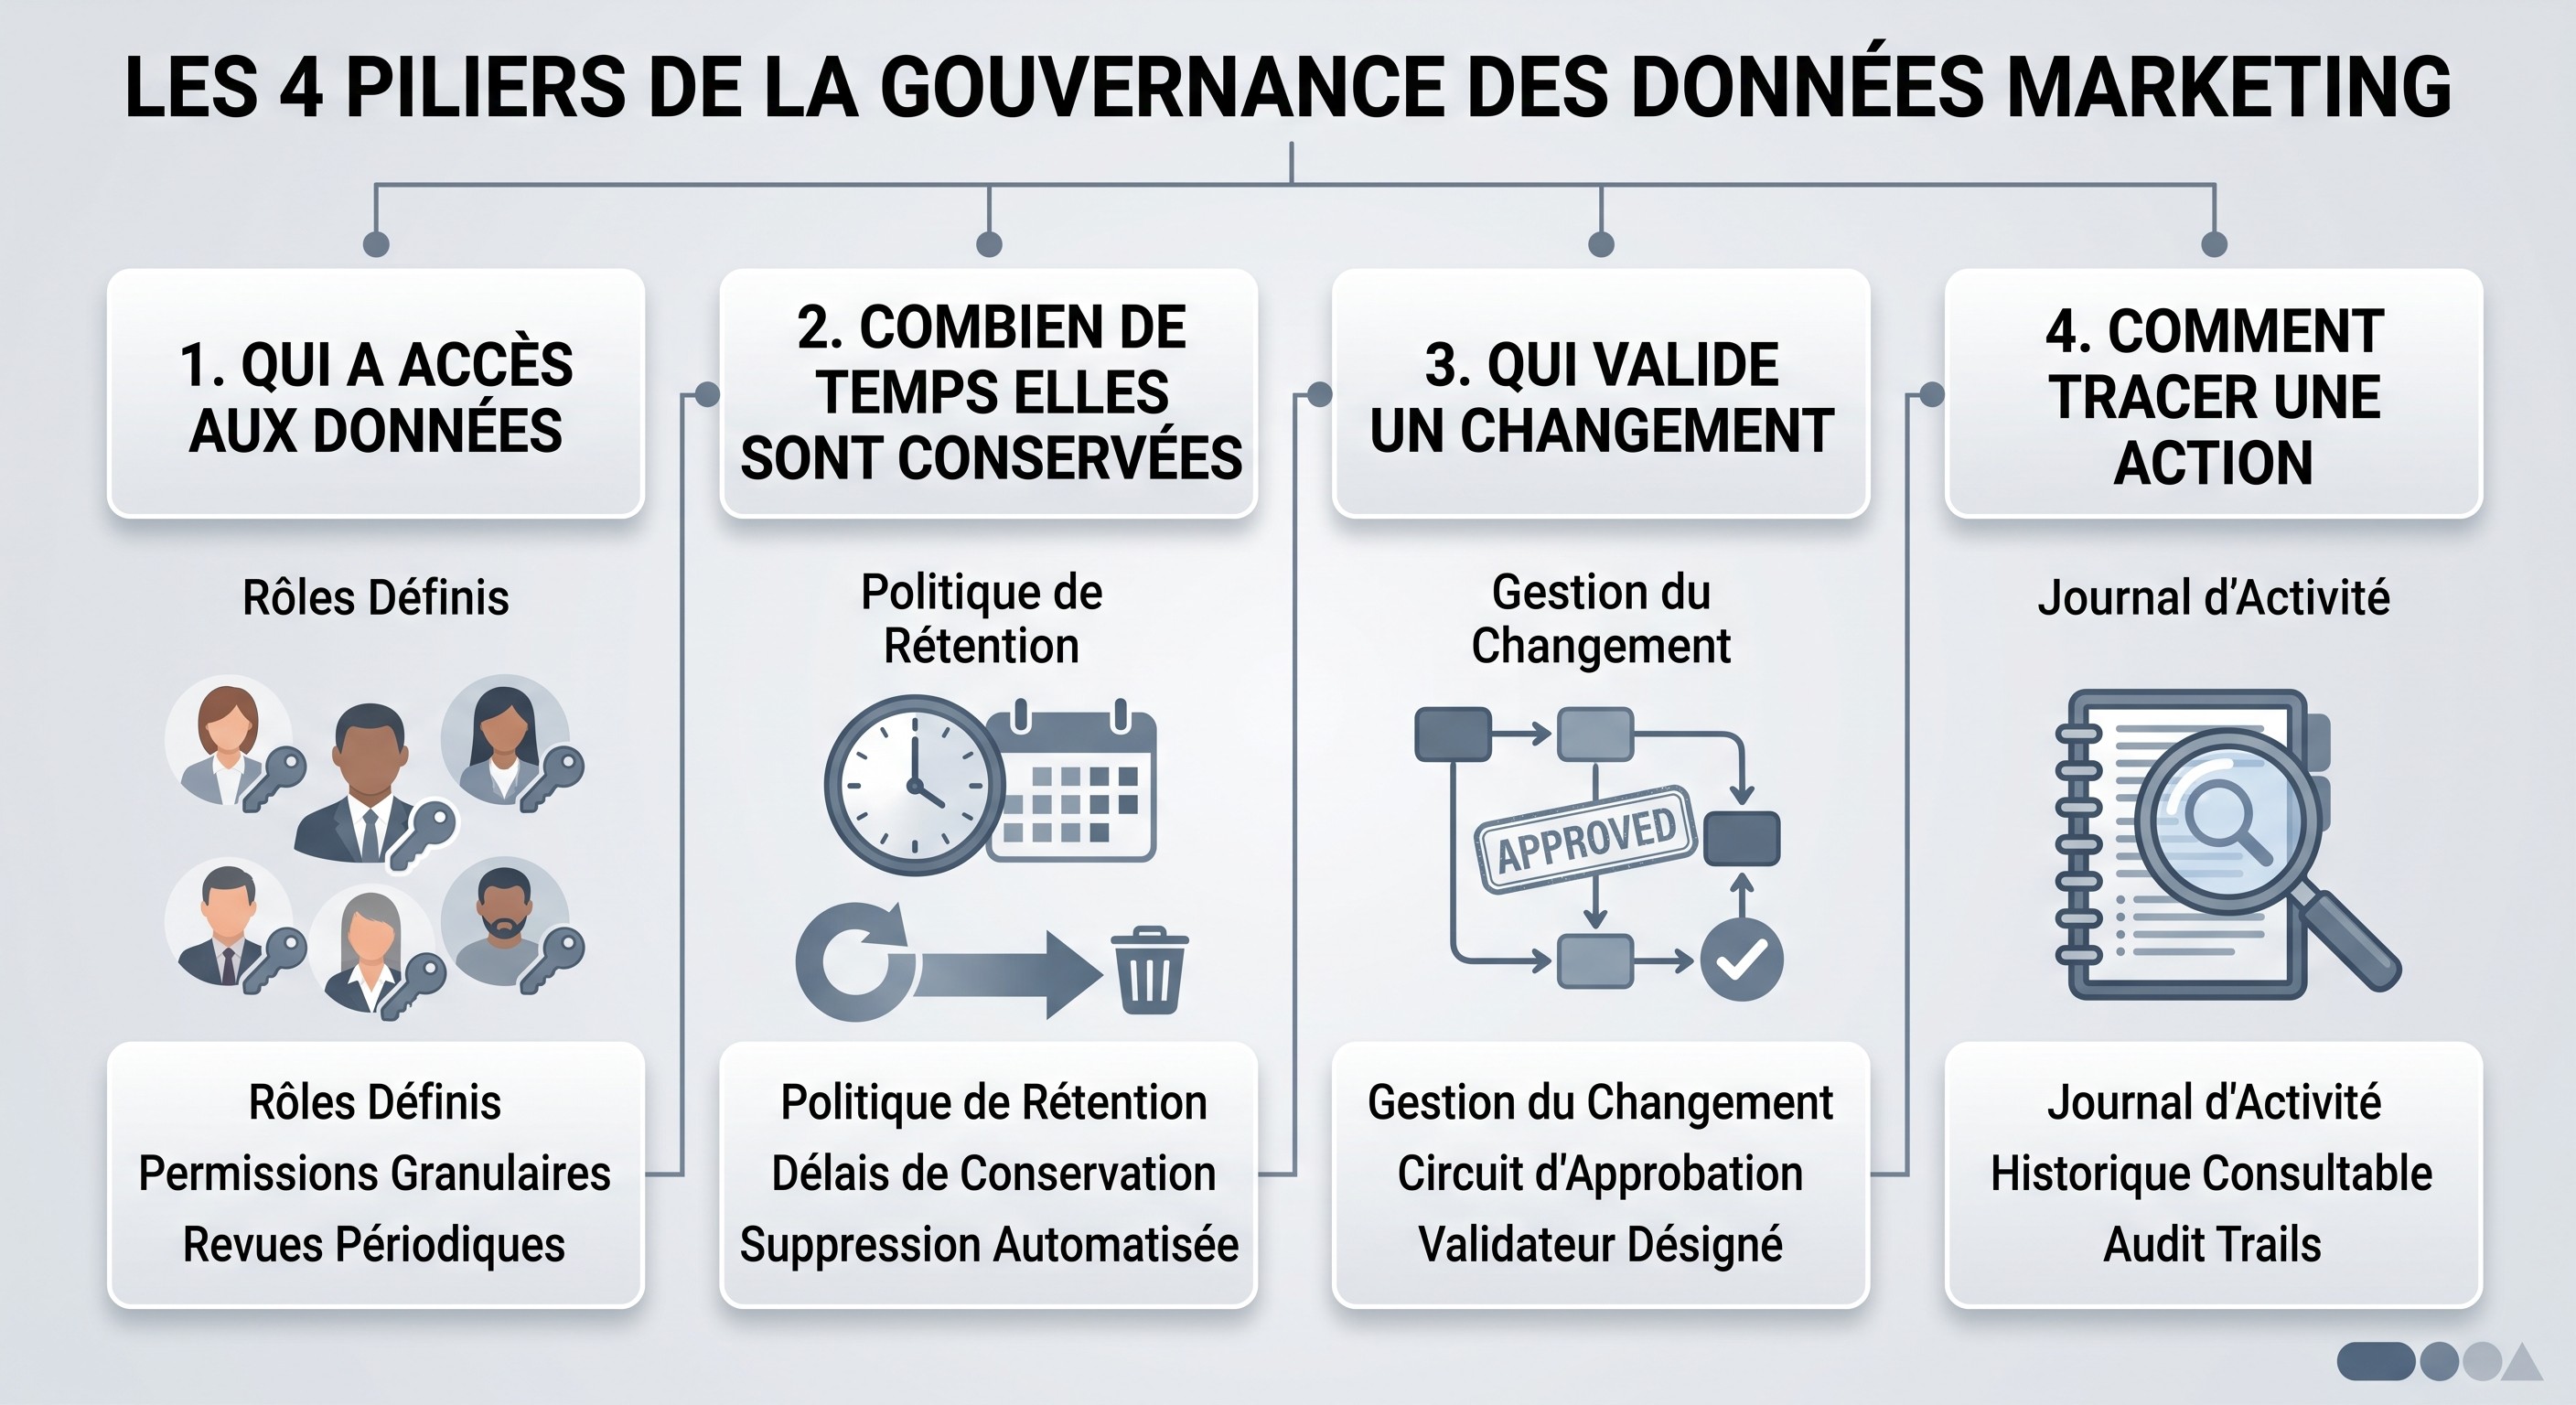
Passer d'une gouvernance essentiellement réglementaire à une gouvernance également stratégique demande d'aller au-delà des obligations minimales, en formalisant les 4 piliers présentés plus haut.
Les risques d'une gouvernance des données insuffisante
Le risque réglementaire pour vos données
Le RGPD impose des obligations précises sur la durée de conservation, les accès et la traçabilité des données personnelles. Une gouvernance des données floue rend ces obligations difficiles à démontrer, que ce soit à la demande d'un client avant la signature d'un contrat, lors d'une plainte d'un prospect ou d'un client, ou après un incident de sécurité.
Le risque n'est pas seulement la sanction financière : c'est aussi le temps passé, dans l'urgence, à reconstituer des réponses qui auraient dû être disponibles en continu. Notre article sur le content compliance traite le même enjeu, appliqué à la conformité des contenus.
Le risque de confiance côté clients
Pour une agence ou un prestataire marketing, la gouvernance des données conditionne aussi la confiance des clients qui confient leurs bases. Une question simple ("qui a accès à nos données") sans réponse claire fragilise la relation.
À l'inverse, pouvoir répondre immédiatement devient un argument de sérieux, pas seulement une contrainte de conformité.
Les 4 piliers d'une gouvernance des données marketing solide
1. Qui a accès aux données
Chaque outil (CRM, analytics, plateformes publicitaires) doit avoir une liste à jour de qui y a accès, et pourquoi. Un accès qui n'a plus de justification doit pouvoir être retiré en quelques minutes, pas seulement après un doute, une fuite de données ou une enquête.
Cette liste n'a de valeur que si elle est vérifiée régulièrement, pas seulement créée une fois puis oubliée.
2. Combien de temps les données sont conservées
Les données clients, prospects ou de campagne ont une durée de conservation légale ou contractuelle. Sans règle explicite, elles restent par défaut, indéfiniment.
Définir une durée de rétention par type de donnée évite d'accumuler un historique qu'on ne saurait plus justifier en cas de contrôle.
3. Qui valide un changement de traitement des données
Ajouter un nouvel outil de tracking, changer un formulaire de collecte, exporter une base vers un nouveau prestataire : chacun de ces changements affecte la gouvernance des données, mais rarement quelqu'un ne les valide explicitement.
Un circuit de validation clair pour ce type de changement fonctionne sur le même principe que celui qu'on recommande pour la cohérence de marque : une personne identifiée, à chaque étape.
4. Comment tracer les actions sur les données a posteriori
En cas de question ou d'incident, pouvoir retrouver qui a modifié quoi, et quand, change tout. Sans historique, chaque vérification repart de zéro.
Un historique consultable n'a pas besoin d'être complexe : il doit surtout être centralisé, plutôt que dispersé entre plusieurs outils.
Les erreurs les plus fréquentes en gouvernance des données marketing
Donner plus d'accès que nécessaire, par défaut
Par simplicité, il est courant de donner à un nouvel arrivant les mêmes accès qu'un collègue au poste similaire, sans vérifier si tous sont réellement utiles à son rôle. Ces accès excédentaires s'accumulent silencieusement au fil des recrutements.
Chaque accès devrait se justifier par un besoin précis, pas par comparaison avec ce qu'un autre a déjà.
Ne jamais retirer un accès au départ de quelqu'un
À l'inverse, quand une personne quitte l'équipe ou change de poste, ses accès aux outils marketing sont rarement retirés au même moment. Ils restent actifs, parfois pendant des mois.
Un processus de désactivation systématique, déclenché au moment du départ plutôt qu'a posteriori, referme ce point souvent négligé.
Ce que la gouvernance des données change pour une équipe technique
Avant : un audit dans l'urgence, une fois par an
Sans gouvernance continue, la conformité se vérifie généralement une fois par an, dans l'urgence, avant un audit ou à la demande d'un client. L'équipe technique reconstitue alors, dans l'urgence, des réponses qu'elle n'a pas suivies au fil de l'eau.
Cette reconstitution prend du temps et laisse des zones d'ombre difficiles à combler après coup.
Après : une conformité vérifiable à tout moment
Avec les 4 piliers en place, répondre à une question d'audit devient une simple consultation, pas une enquête. La différence ne vient pas d'outils plus sophistiqués, mais d'un suivi continu plutôt que ponctuel.
C'est aussi ce qui réduit la charge sur l'équipe technique : la gouvernance devient un processus du quotidien, pas un projet à part entière chaque année.
Comment Smartevo structure la gouvernance des données au quotidien
Des rôles et accès aux données définis par projet
Dans Smartevo, chaque projet définit qui y a accès et avec quel rôle, plutôt que de gérer les accès outil par outil. Un accès retiré d'un projet ne laisse pas de reste ailleurs.
Cette structuration par projet facilite directement le premier pilier de la grille : savoir, à tout moment, qui a accès à quoi.
Un historique des données consultable à tout moment
Chaque action, annotation ou validation reste tracée dans l'historique du projet. En cas de question, il n'y a pas besoin de reconstituer une chronologie a posteriori.
C'est directement le 4ᵉ pilier qui s'en trouve simplifié : l'historique existe déjà, il suffit de le consulter.
Par où commencer sans tout refondre d'un coup
Faire l'inventaire des accès aux données
Avant de définir de nouvelles règles, un inventaire simple des accès actuels sur les outils principaux (CRM, analytics, publicité) suffit à faire apparaître les premiers écarts : accès orphelins, comptes de personnes parties depuis longtemps.
Cet inventaire seul révèle souvent l'essentiel du problème, avant même de toucher aux trois autres piliers.
Fixer une durée de rétention par type de donnée
Ensuite, fixer une durée de conservation par grand type de donnée (prospects non convertis, clients actifs, historique de campagnes) permet de traiter le deuxième pilier sans attendre un audit complet.
Les deux autres piliers, validation des changements et traçabilité, peuvent suivre une fois ces bases posées.
Une gouvernance des données marketing solide ne dépend pas d'un audit annuel plus rigoureux, mais d'un suivi continu des accès, des durées de conservation, des validations et de l'historique. Les 4 piliers ci-dessus peuvent se mettre en place progressivement, sans tout refondre d'un coup.
